Funciones
Todo lo que pide una auditoría, al día en lugar de rehecho cada año. Cada sección es una pantalla que su equipo usa a diario y una exportación que su auditor puede leer.
Servicios y revisiones de acceso
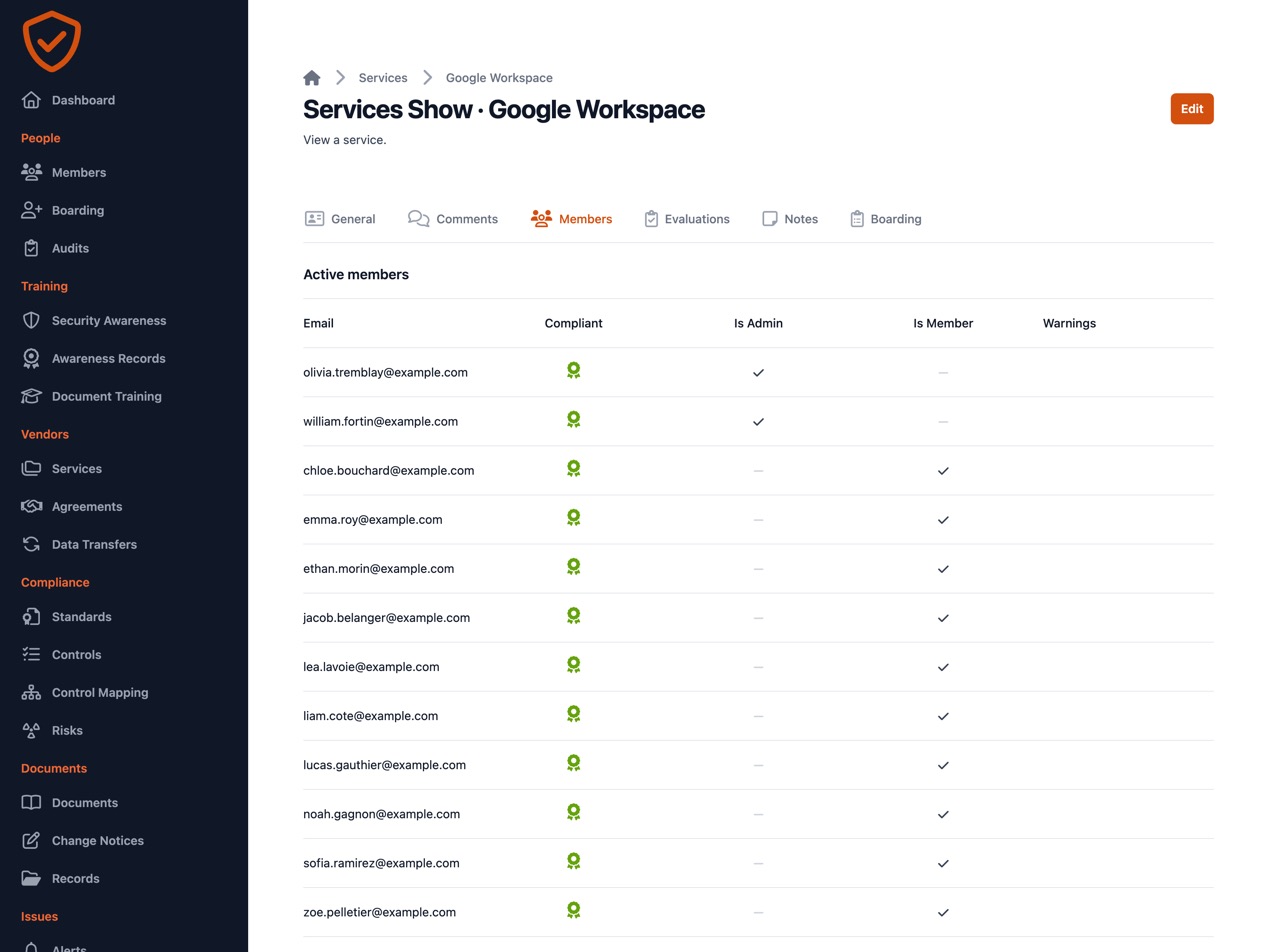
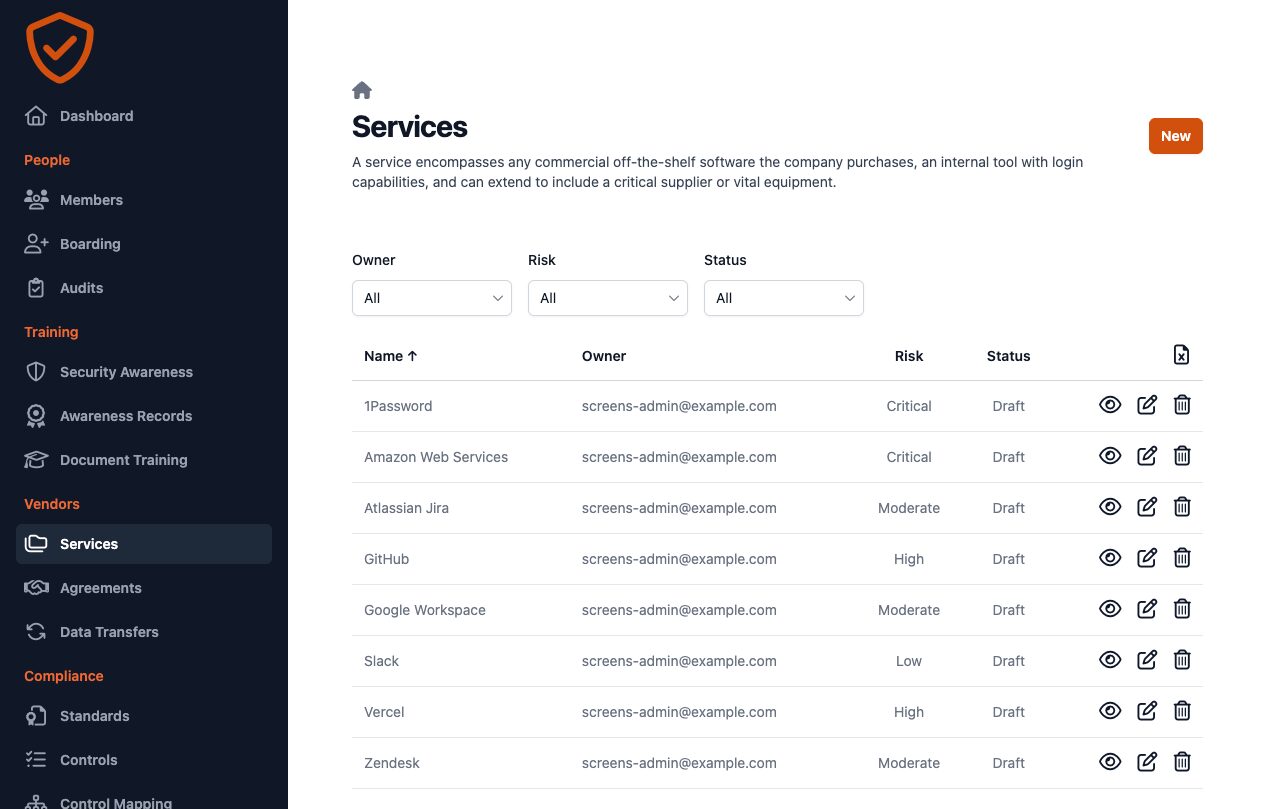
Cada servicio SaaS y en la nube con su responsable, su riesgo y su evaluación. Quién tiene acceso, quién es administrador y quién dejó de usarlo viene directamente del servicio: una revisión es una verificación, no una hoja de cálculo.
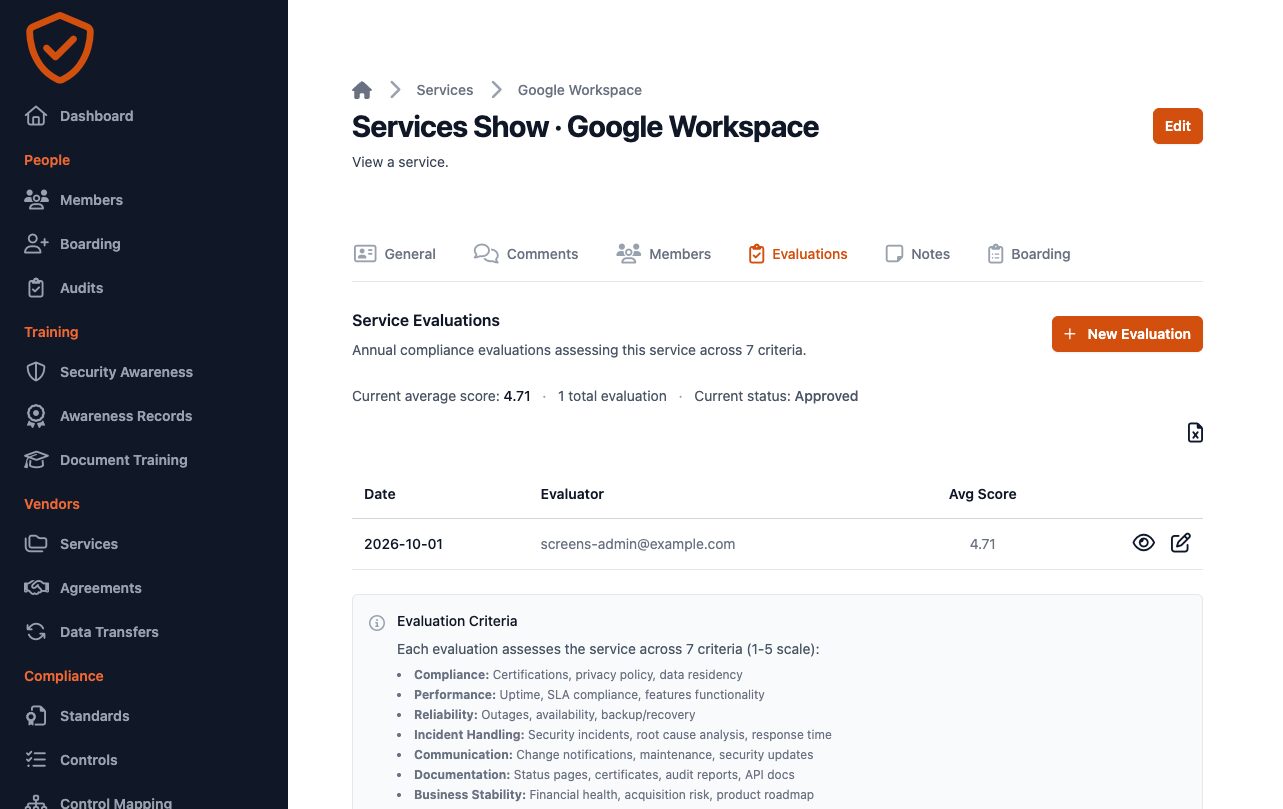
- Una evaluación anual con siete criterios que concluye en aprobado, bajo vigilancia o rechazado.
- Riesgos vinculados desde su registro de riesgos y el riesgo residual aceptado por escrito.
- Registros de acceso leídos del proveedor y clasificados por tipo de evento de ISO 27001, en los servicios que los ofrecen.
- Cuentas sin uso durante 45 días señaladas, con un resumen para el responsable del servicio.
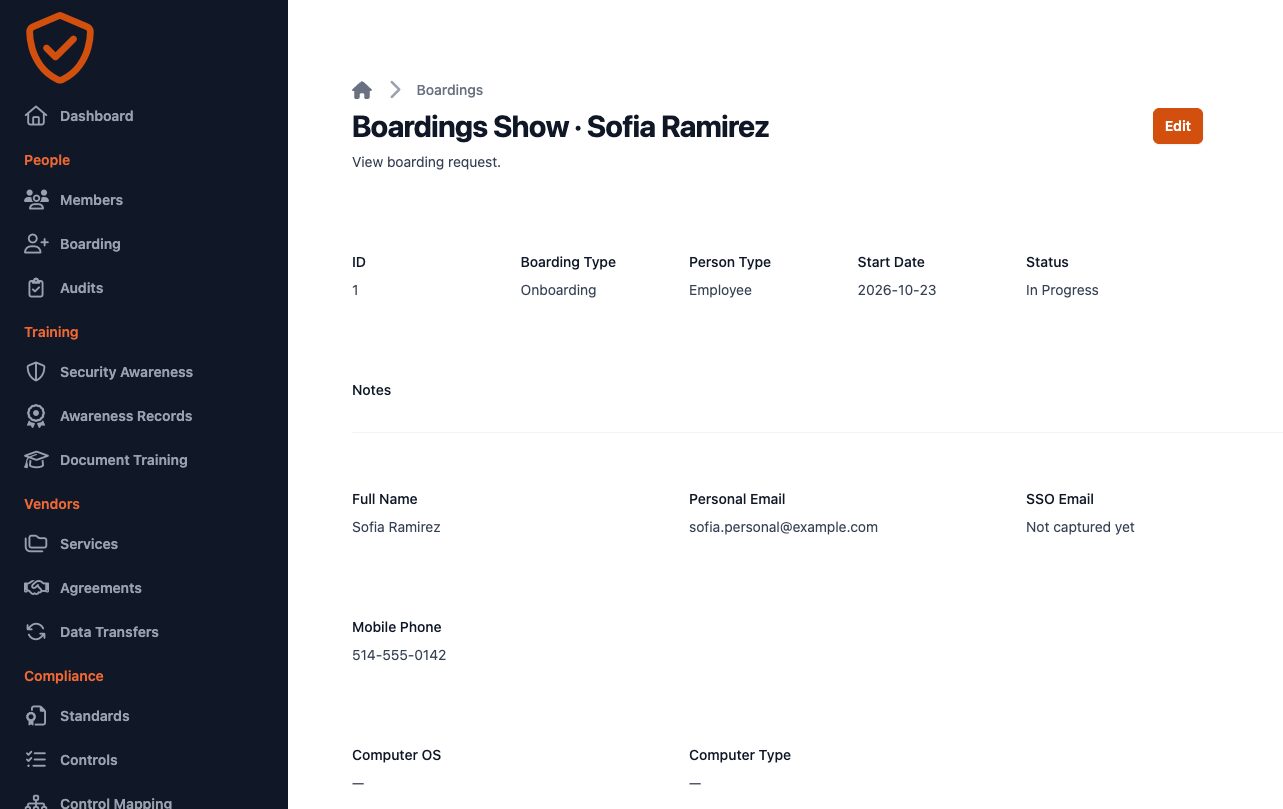
Altas y bajas
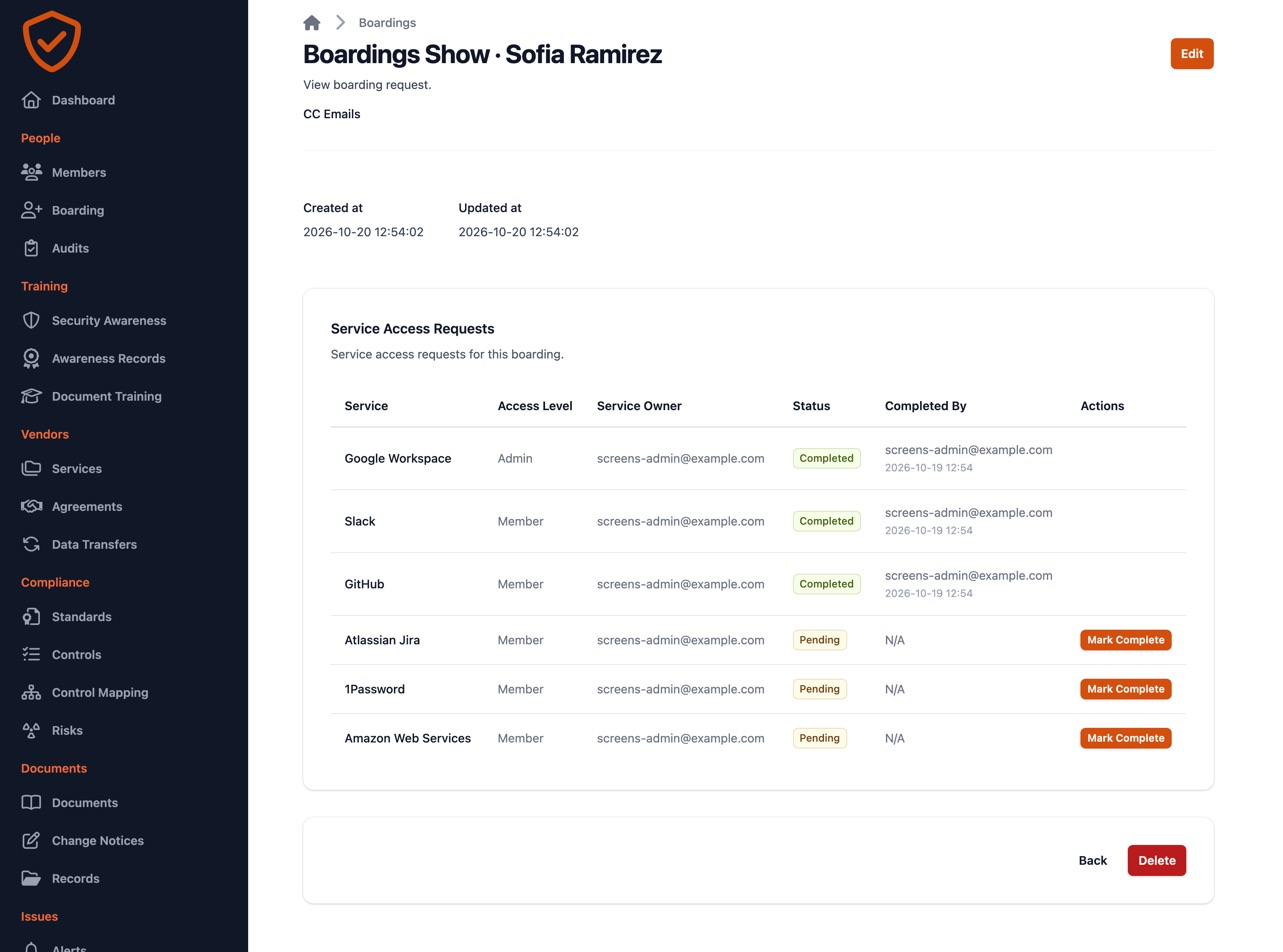
Una lista de tareas por persona, con una tarea para cada responsable de servicio, del primer al último día. Los accesos que debieron retirarse aparecen antes de que los encuentre el auditor.
- Solicitudes de alta, baja y cambio de acceso en un solo lugar.
- Una tarea para cada servicio y grupo que la persona obtiene o pierde.
- Sus propias preguntas por servicio, planteadas en cada alta o baja.
- Las personas retiradas de su directorio señaladas como desactivadas.
Auditorías de dispositivos y capacitación en documentos
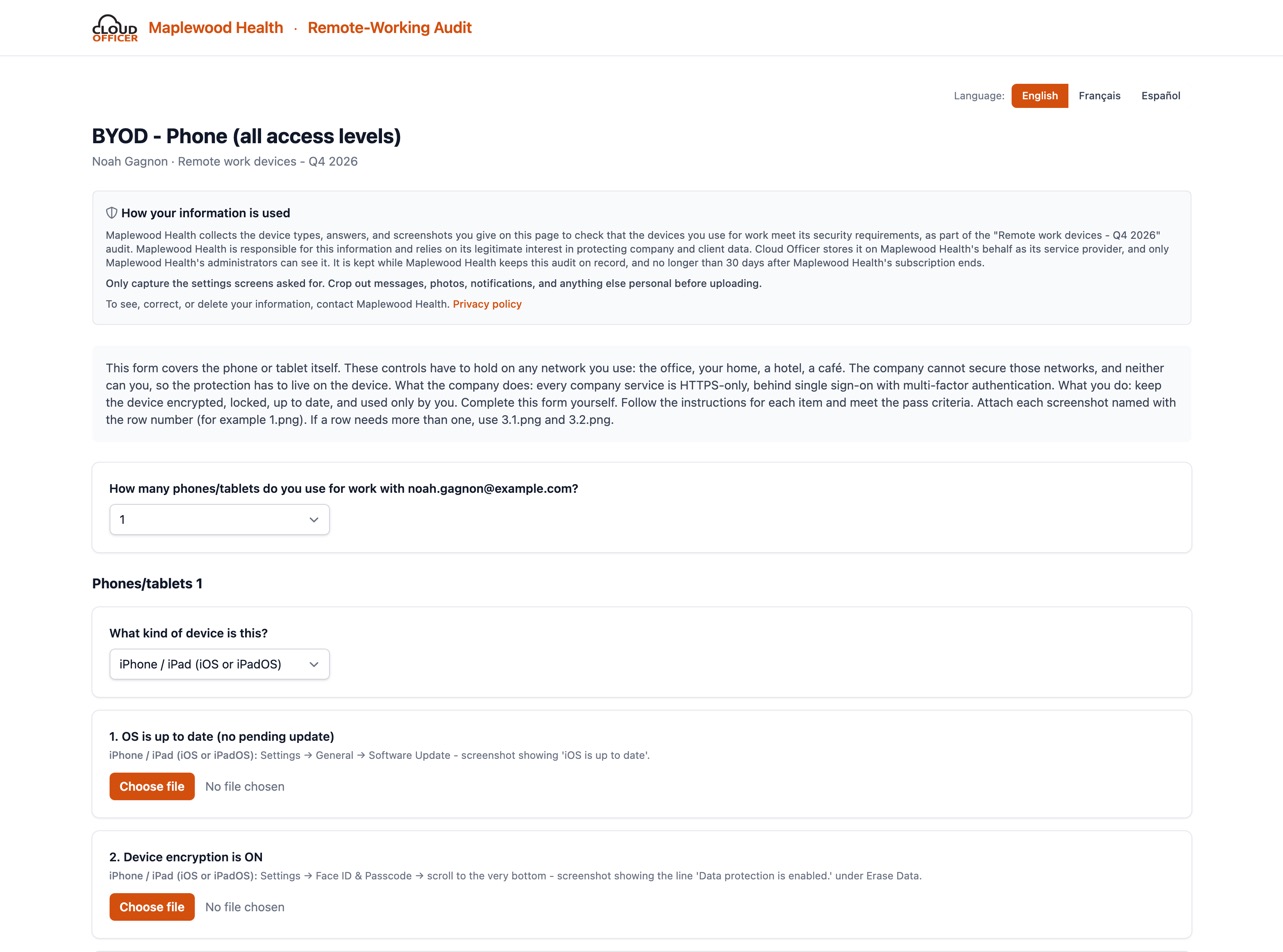
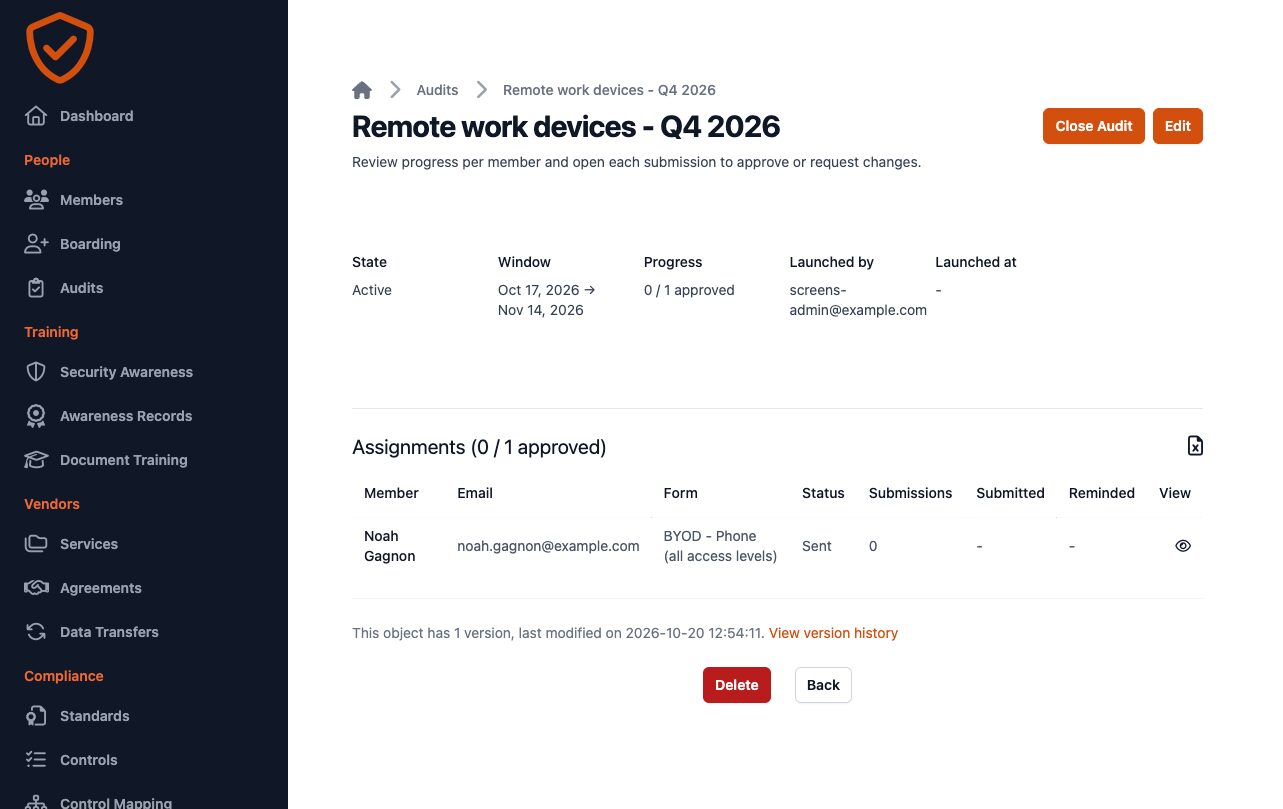
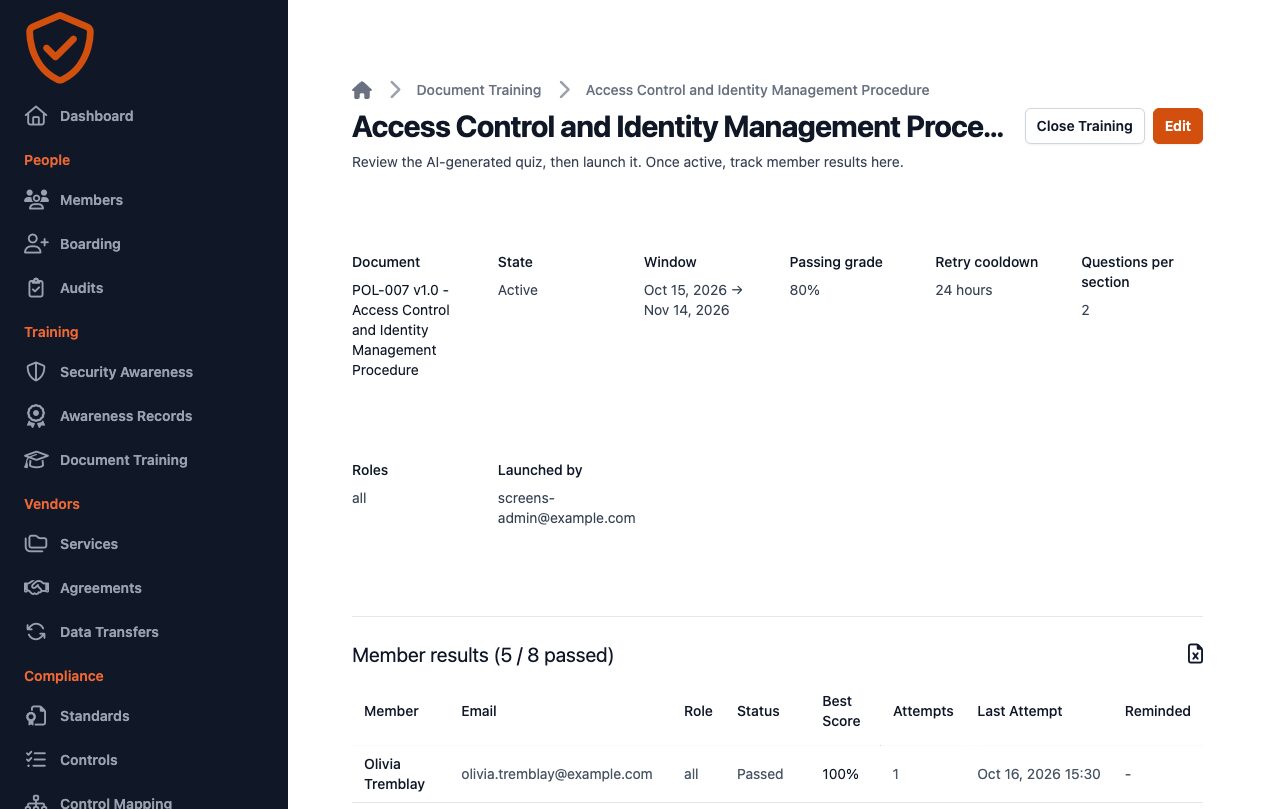
El personal revisa sus propias computadoras y teléfonos y lee sus políticas desde un enlace, sin cuenta, en su idioma. Usted obtiene un registro firmado de cada persona.
- Autoauditorías de teléfonos y computadoras personales, desde un enlace sin cuenta, en español, inglés o francés.
- Recordatorios de lunes a viernes hasta que se complete, una revisión de TI y un PDF archivado en sus registros.
- Cuestionarios generados a partir de un documento aprobado, asignados por rol, con el resultado de cada persona.
Documentos y políticas
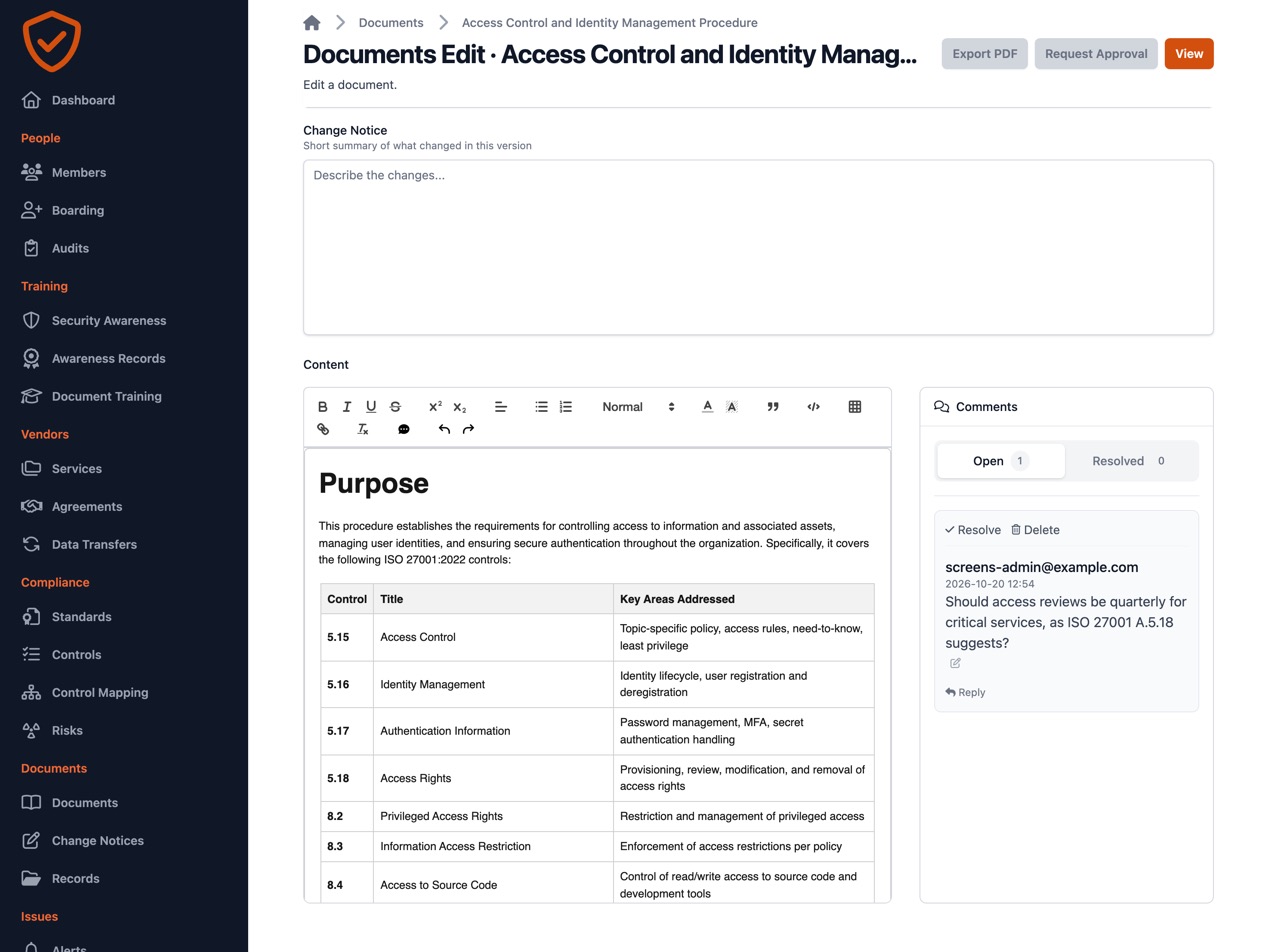
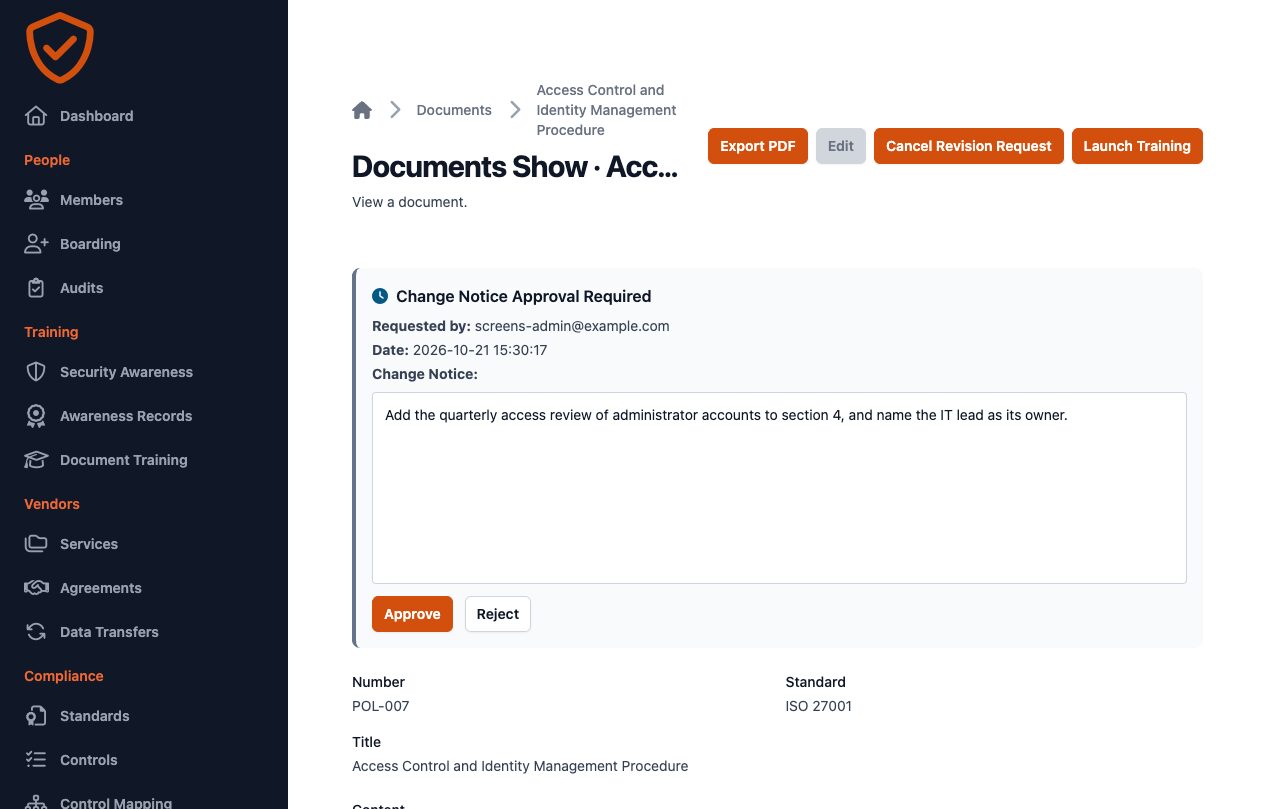
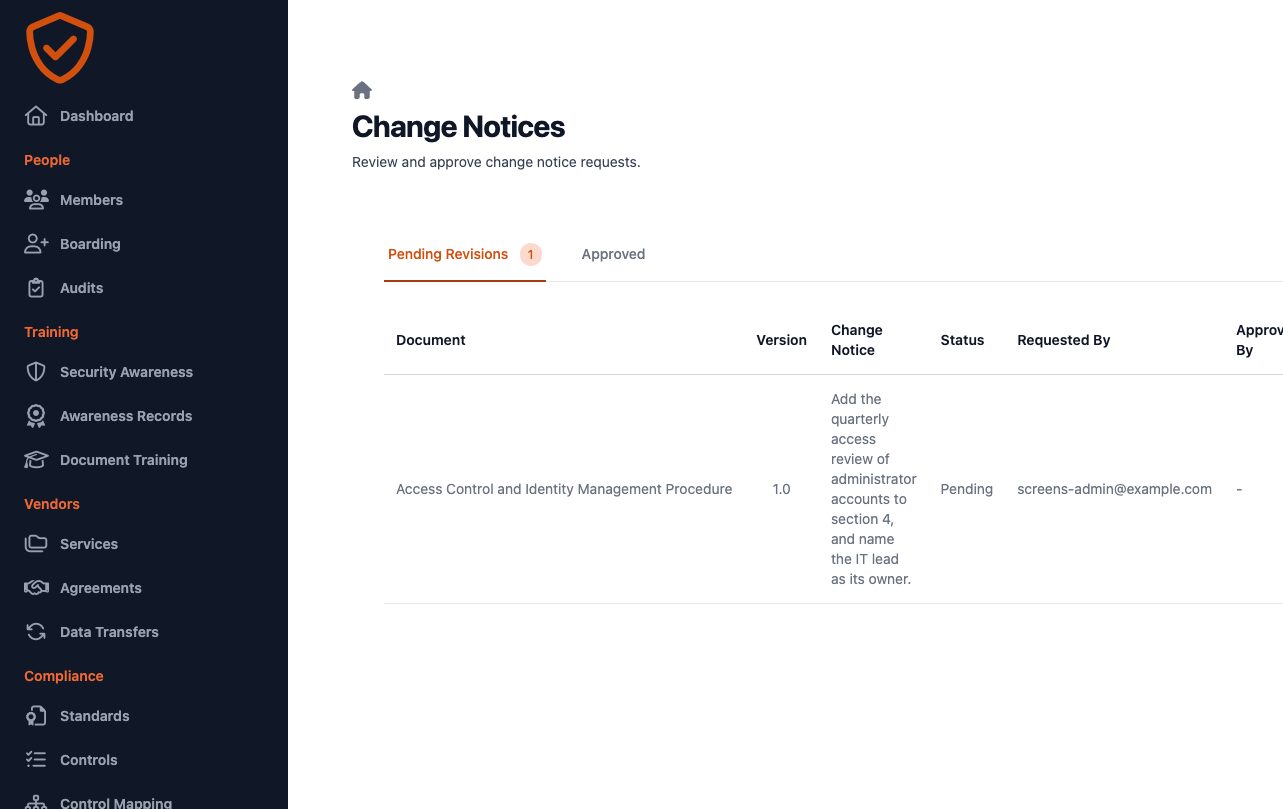
Comience con plantillas para cada norma, edítelas en equipo y apruébelas con una firma. Cada versión y aviso de cambio se conserva y se exporta en PDF con su marca.
- Plantillas con los controles de la norma ya vinculados.
- Un aviso cuando cambia la plantilla, con una comparación palabra por palabra.
- Revisiones, avisos de cambio y aprobación con la firma del aprobador.
- Exportación en PDF con la marca de confidencialidad, el número de documento, la revisión y la paginación.
Incidentes y acciones correctivas
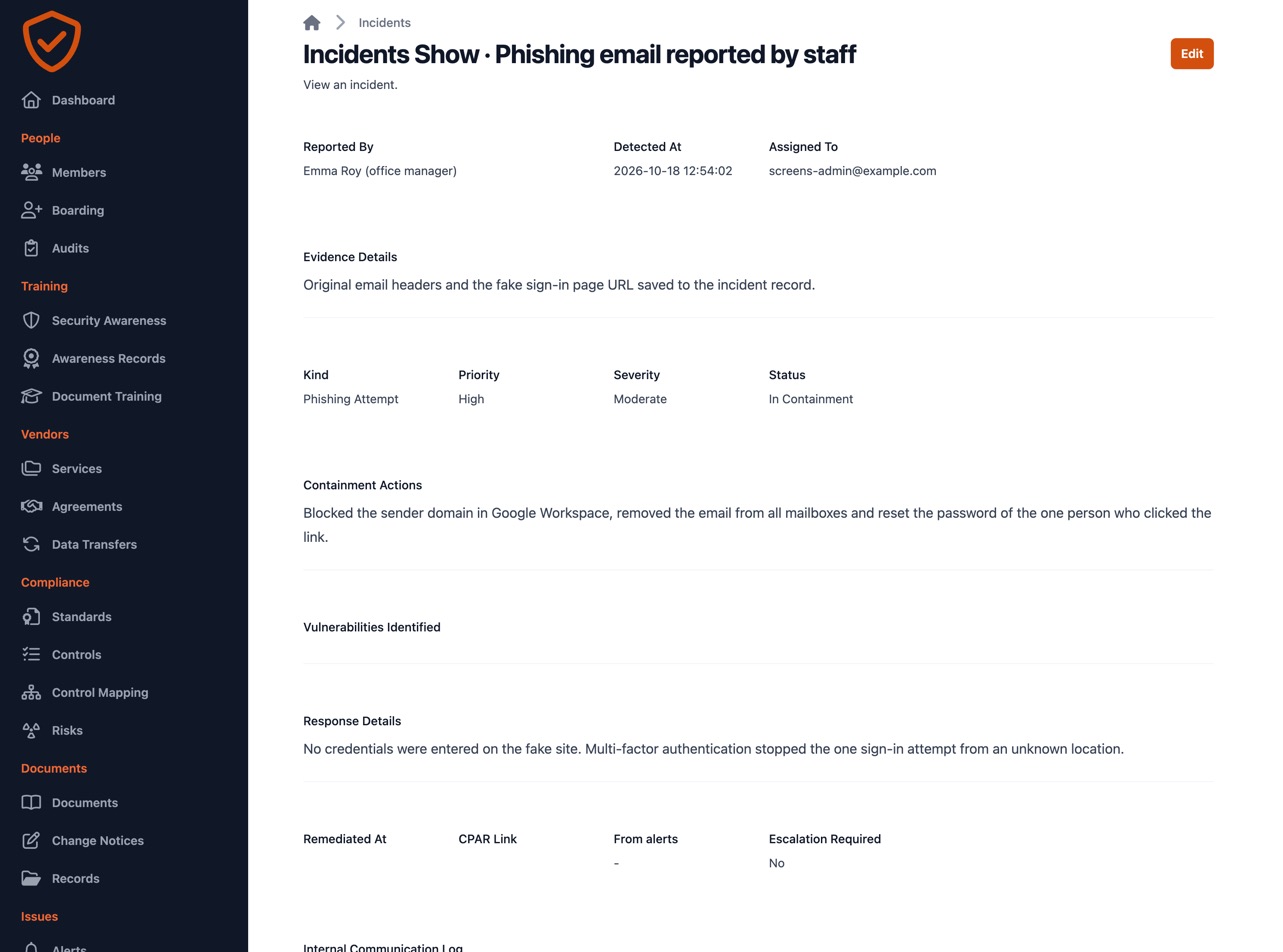
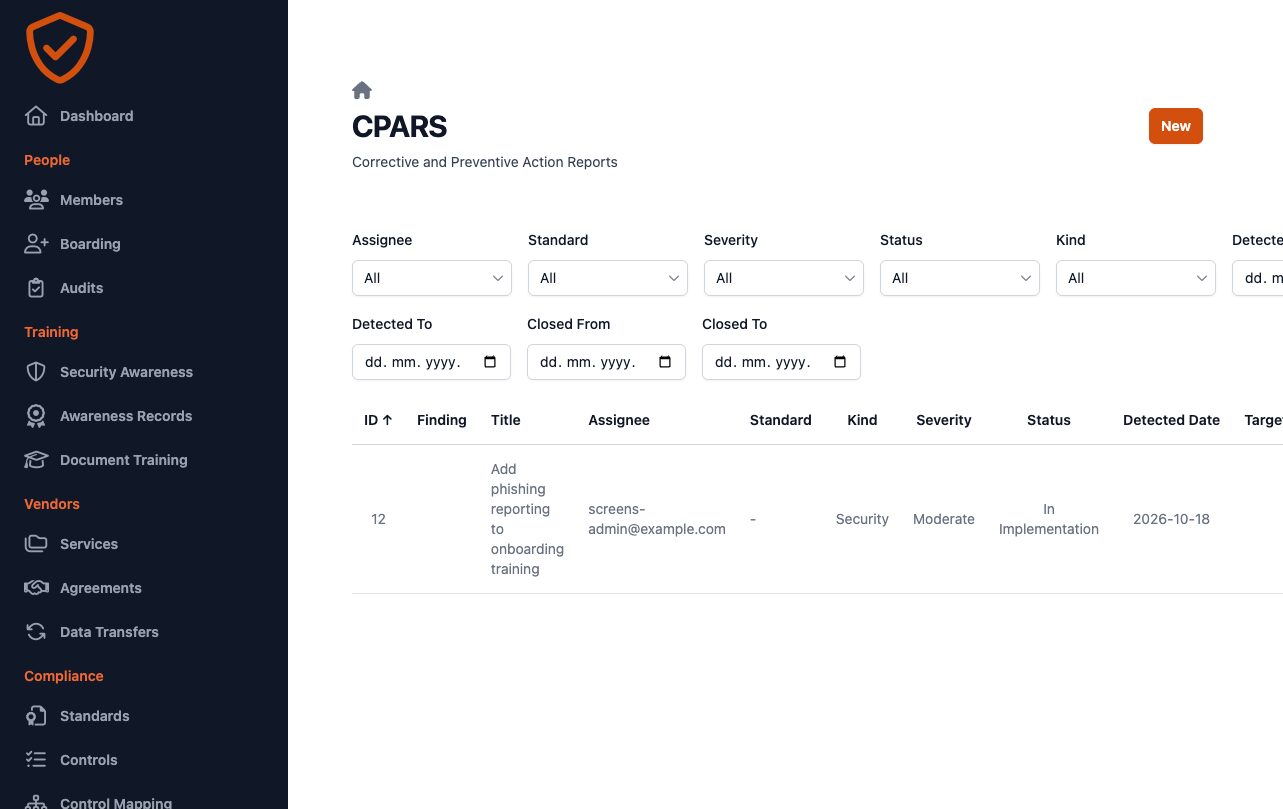
Registre un incidente, sígalo desde la contención hasta la comunicación y convierta lo aprendido en una acción correctiva con un responsable y una verificación de que funcionó.
- Tipo, gravedad y prioridad de cada incidente.
- Acciones correctivas y preventivas a partir de incidentes, auditorías, quejas o evaluaciones de proveedores, con una causa raíz y un paso de verificación.
- Comentarios de la IA sobre la redacción del incidente y de la acción correctiva.
- Recordatorios por correo electrónico a la persona asignada hasta el cierre.
Análisis de seguridad
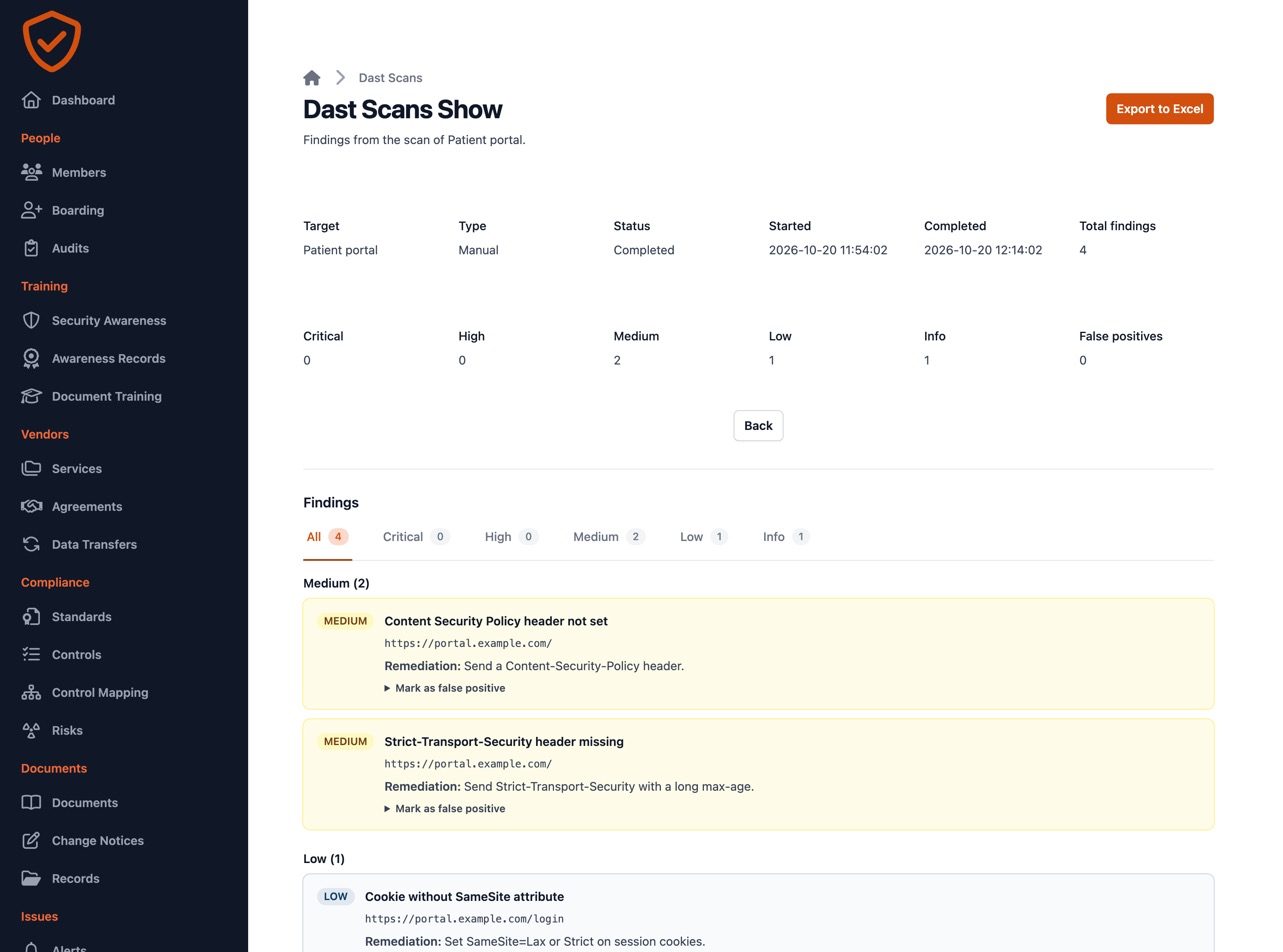
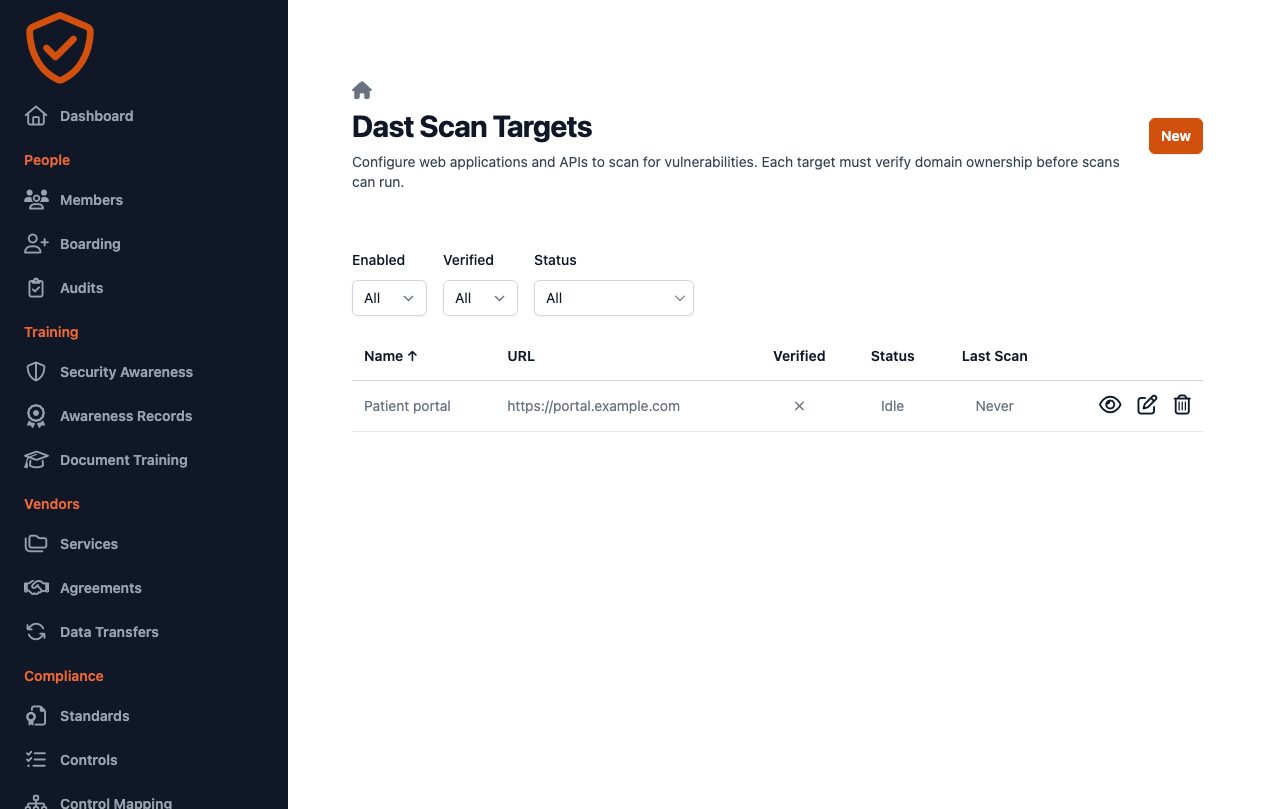
Análisis programados de sus aplicaciones web, con hallazgos ordenados por gravedad y falsos positivos que marca una vez y deja de ver.
- OWASP ZAP y Nuclei, de forma programada o a pedido.
- Solo en dominios que usted verificó con un registro DNS.
- También las páginas que requieren inicio de sesión: token portador, clave de API, cookie de sesión u OAuth2.
- Falsos positivos marcados una vez y luego excluidos de los conteos, las alertas por correo y los informes.
Pruébelo gratis durante 14 días
Un solo plan con todo incluido. Su espacio de trabajo está listo en su propia dirección en cuanto se registra.