Fonctionnalités
Tout ce qu'un audit demande, tenu à jour au lieu d'être refait chaque année. Chaque section est un écran que votre équipe utilise au quotidien, et un export que votre auditeur peut lire.
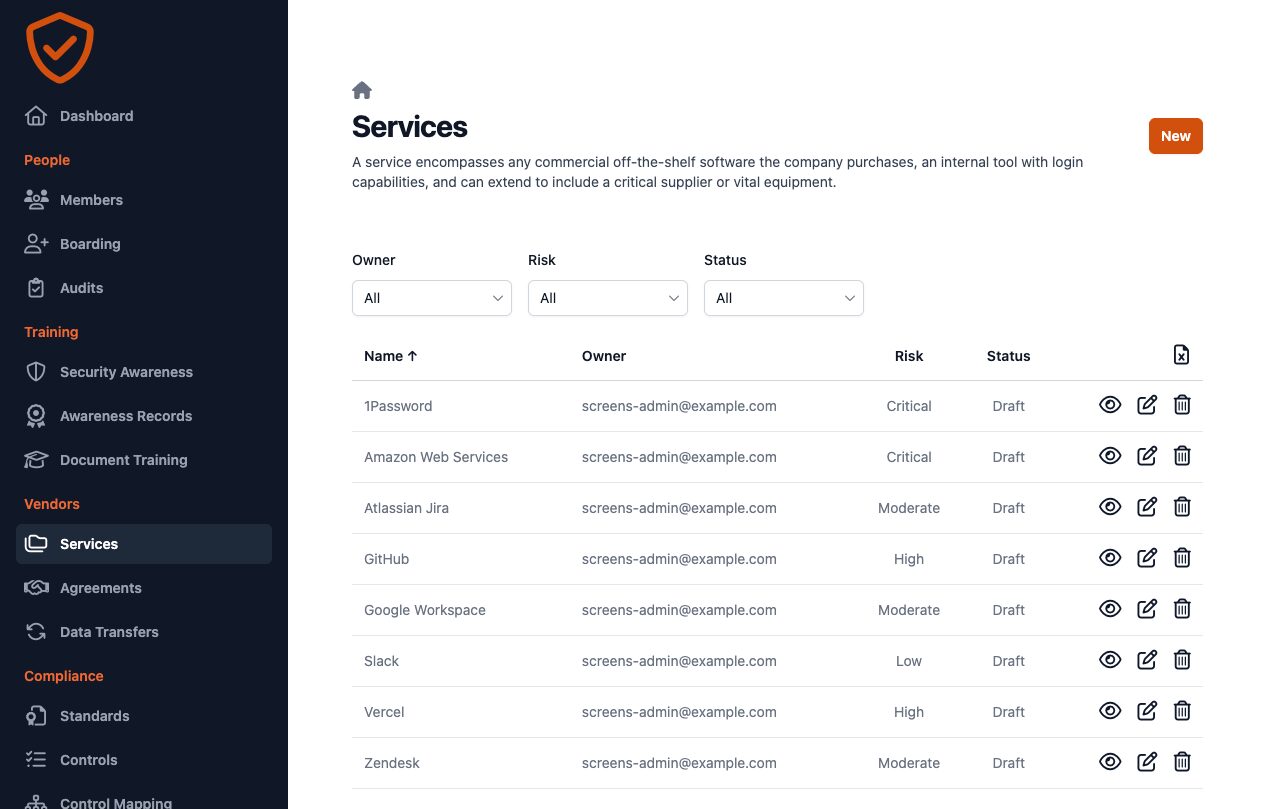
Services et revues des accès
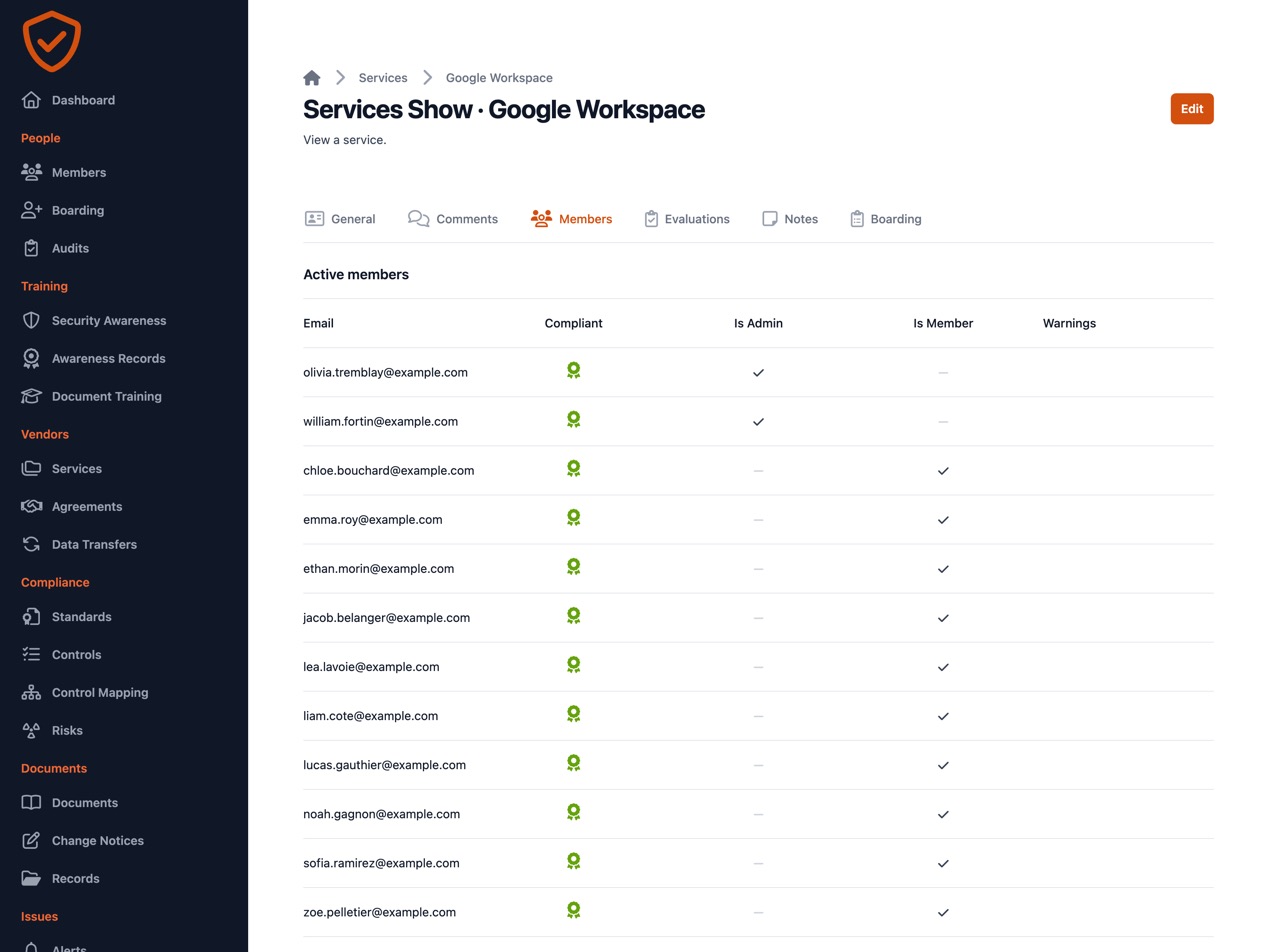
Chaque service infonuagique avec son responsable, son risque et son évaluation. Qui a accès, qui est administrateur et qui a cessé de l'utiliser vient directement du service : une revue devient une vérification, pas un chiffrier.
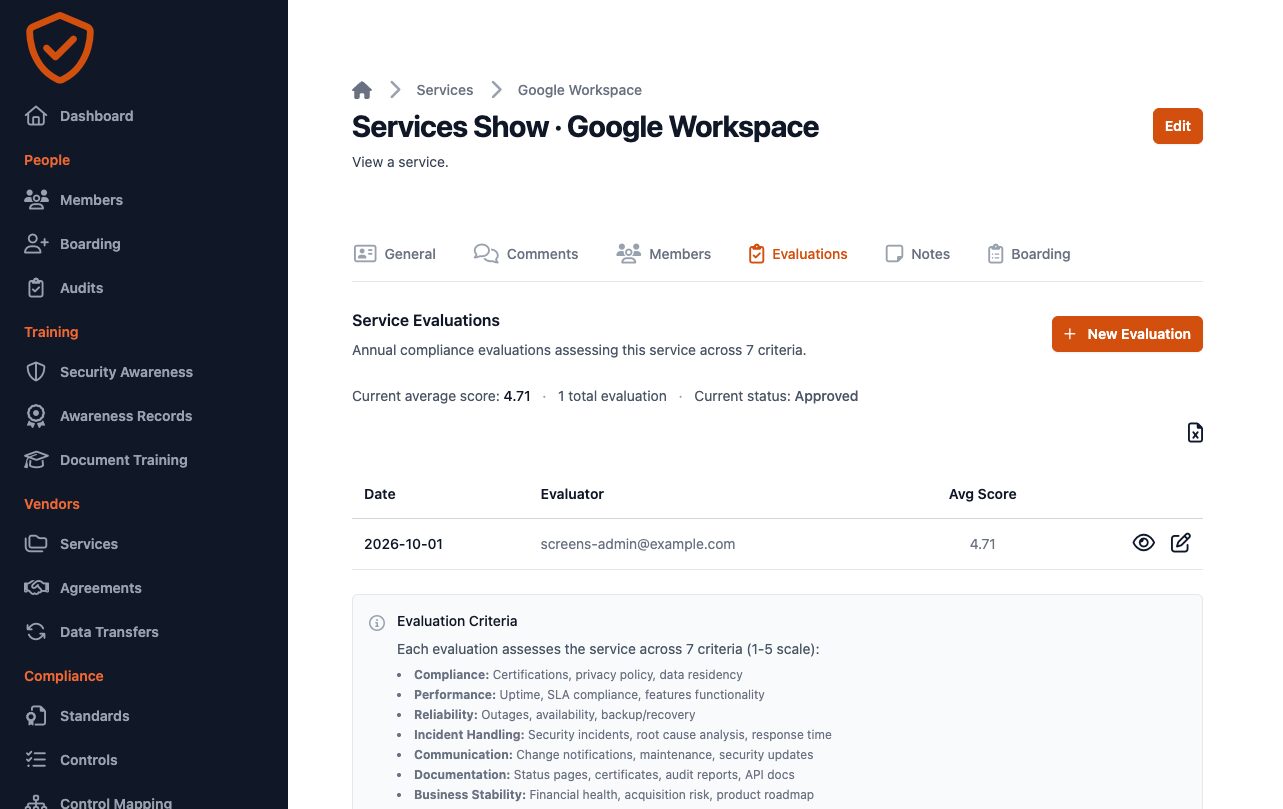
- Une évaluation annuelle sur sept critères, qui conclut à approuvé, sous surveillance ou rejeté.
- Les risques liés depuis votre registre, et le risque résiduel accepté par écrit.
- Les journaux d'accès lus chez le fournisseur et classés par type d'événement ISO 27001, pour les services qui les offrent.
- Les comptes inutilisés depuis 45 jours signalés, avec un résumé au responsable du service.
Arrivées et départs
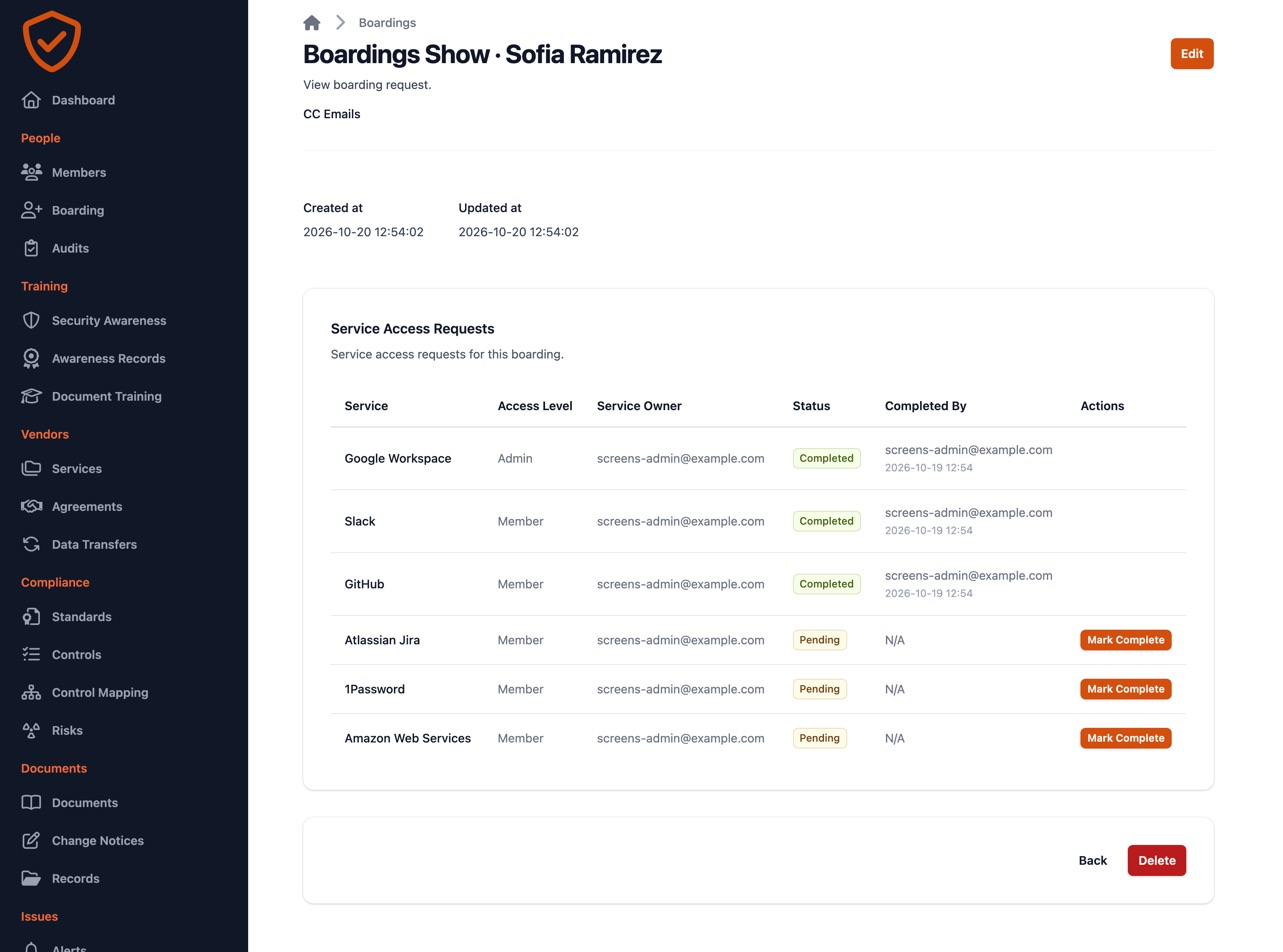
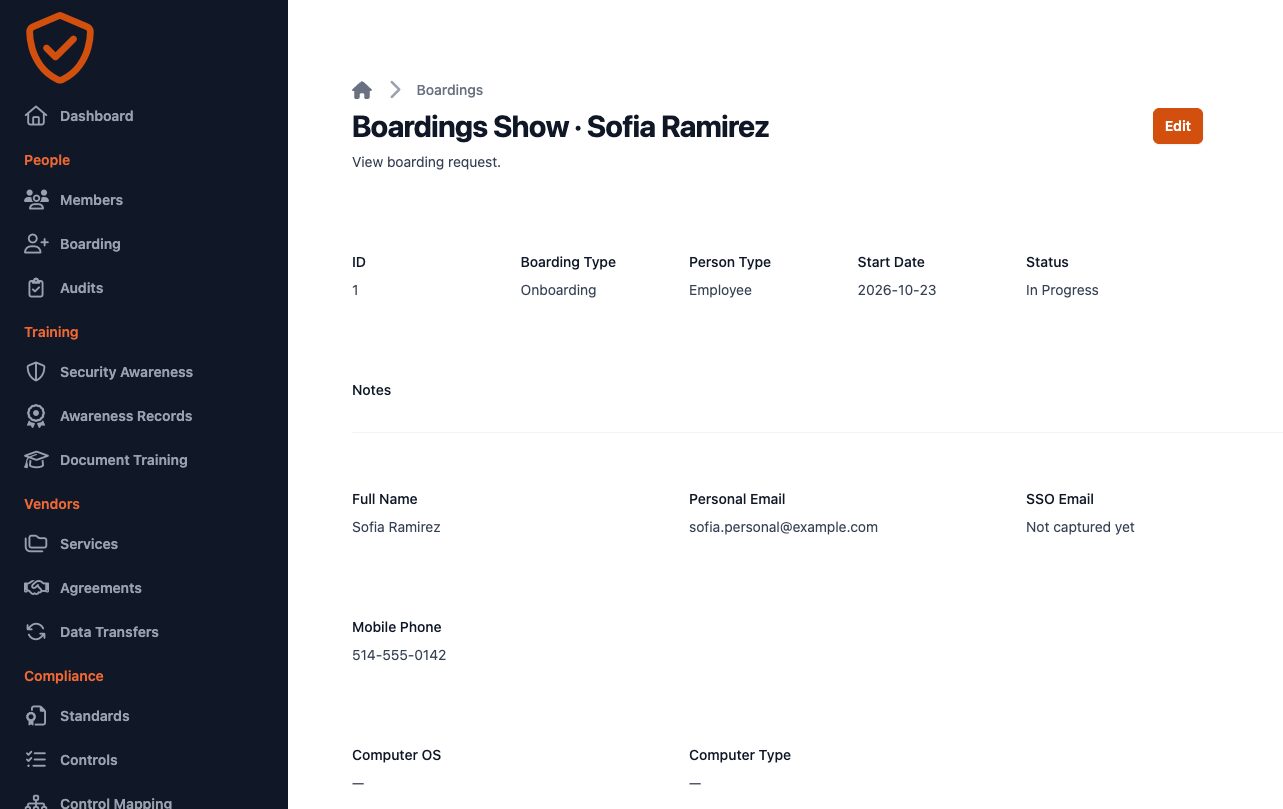
Une liste de tâches par personne, avec une tâche pour chaque responsable de service, du premier au dernier jour. Les accès qui auraient dû être retirés ressortent avant que l'auditeur ne les trouve.
- Les demandes d'arrivée, de départ et de changement d'accès au même endroit.
- Une tâche pour chaque service et chaque groupe que la personne obtient ou perd.
- Vos propres questions par service, posées à chaque arrivée ou départ.
- Les personnes retirées de votre annuaire signalées comme désactivées.
Audits des appareils et formation aux documents
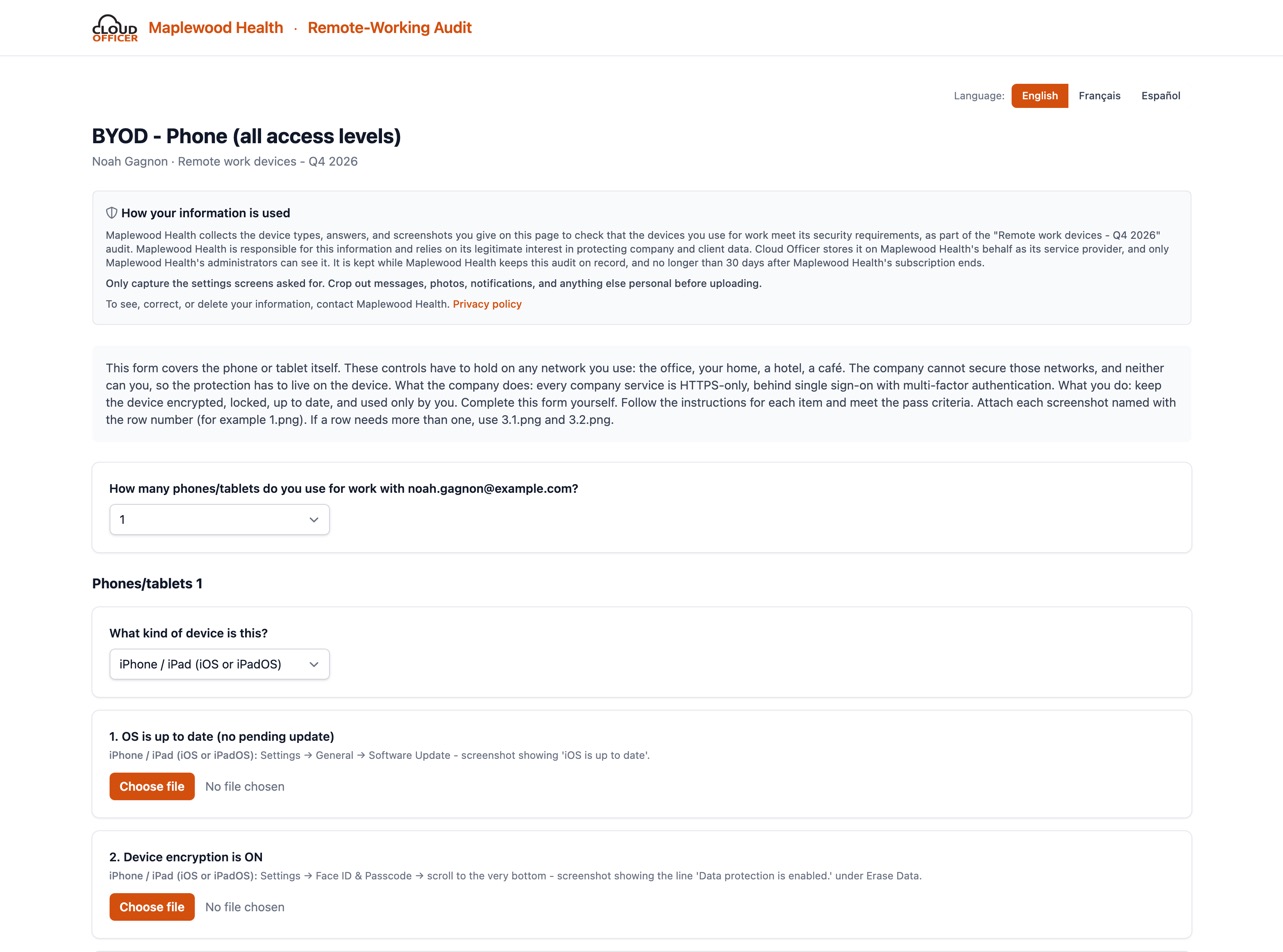
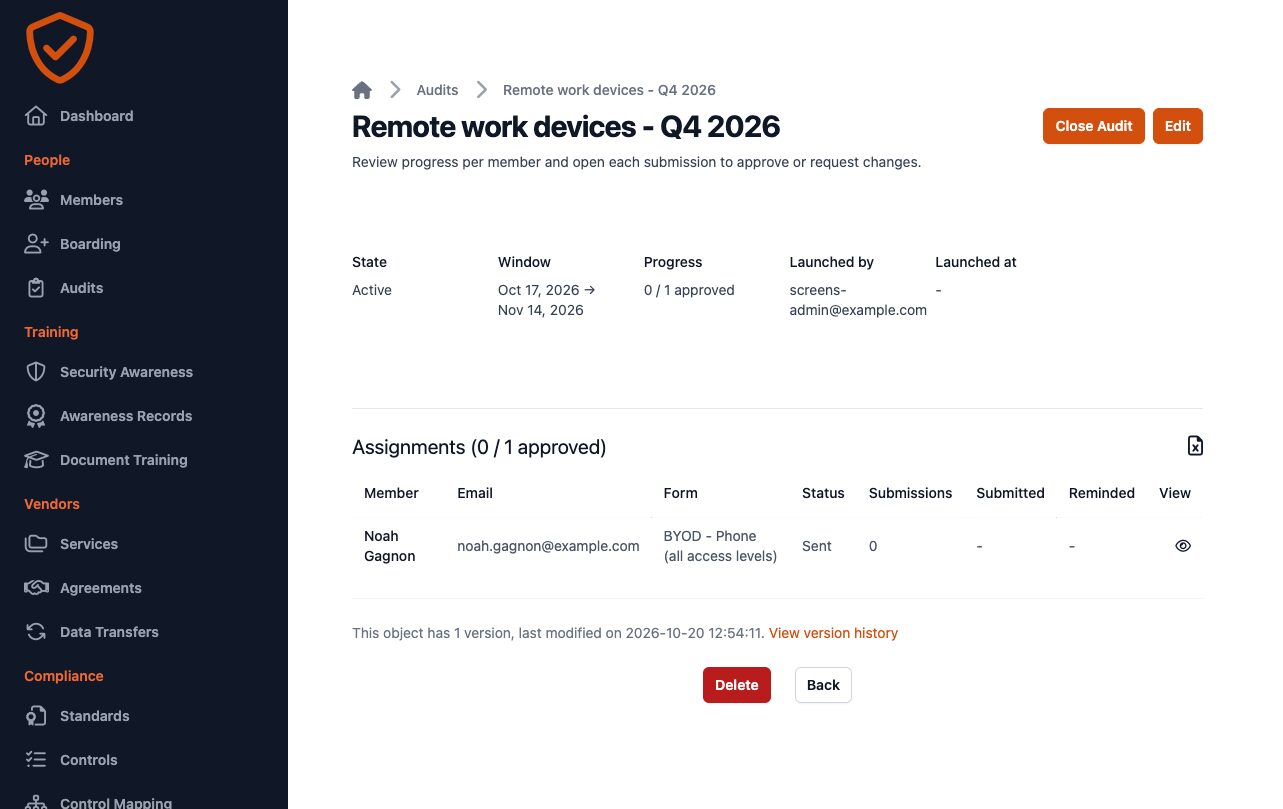
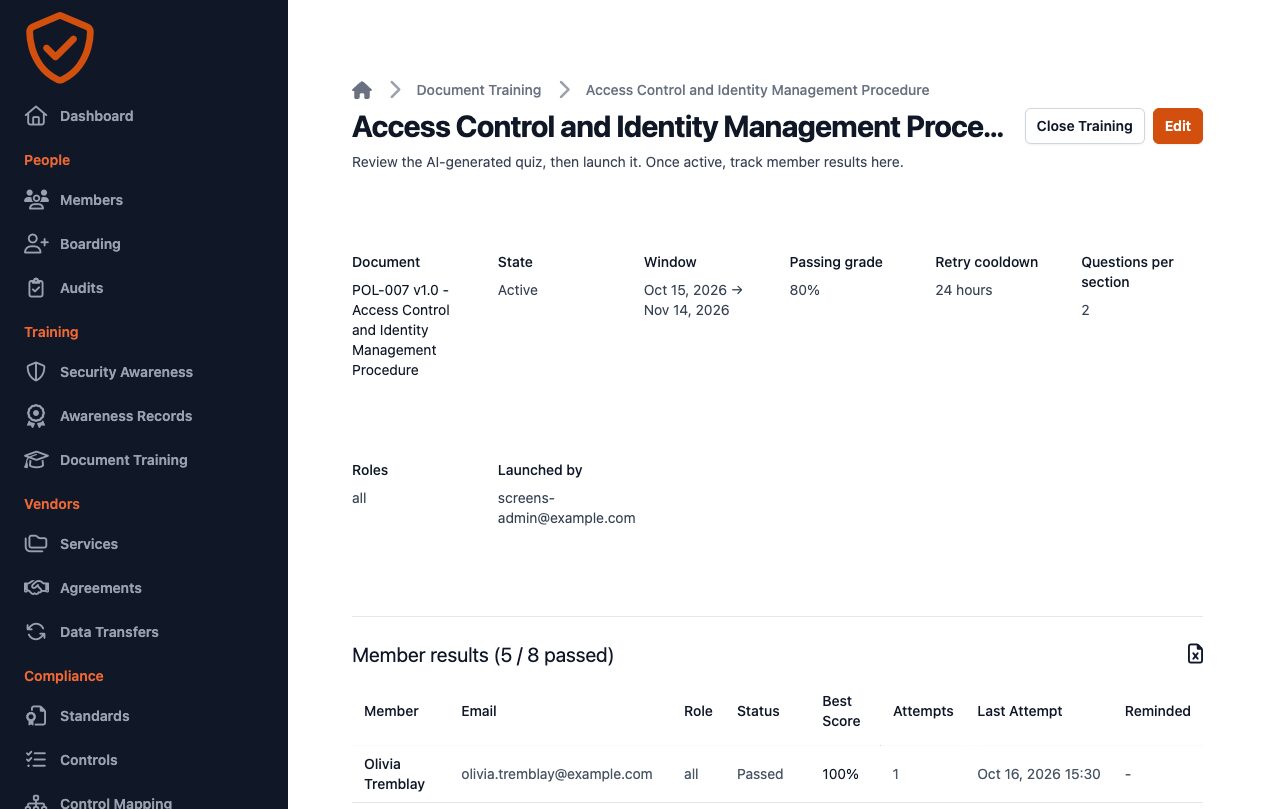
Les employés vérifient eux-mêmes leurs ordinateurs et téléphones et lisent vos politiques à partir d'un lien, sans compte, dans leur langue. Vous obtenez un registre signé pour chaque personne.
- Des auto-audits des téléphones et ordinateurs personnels, à partir d'un lien sans compte, en français, en anglais ou en espagnol.
- Des rappels les jours de semaine jusqu’à ce que ce soit fait, une revue par les TI et un PDF classé dans vos registres.
- Des questionnaires générés à partir d'un document approuvé, assignés par rôle, avec la réussite ou l'échec de chaque personne.
Documents et politiques
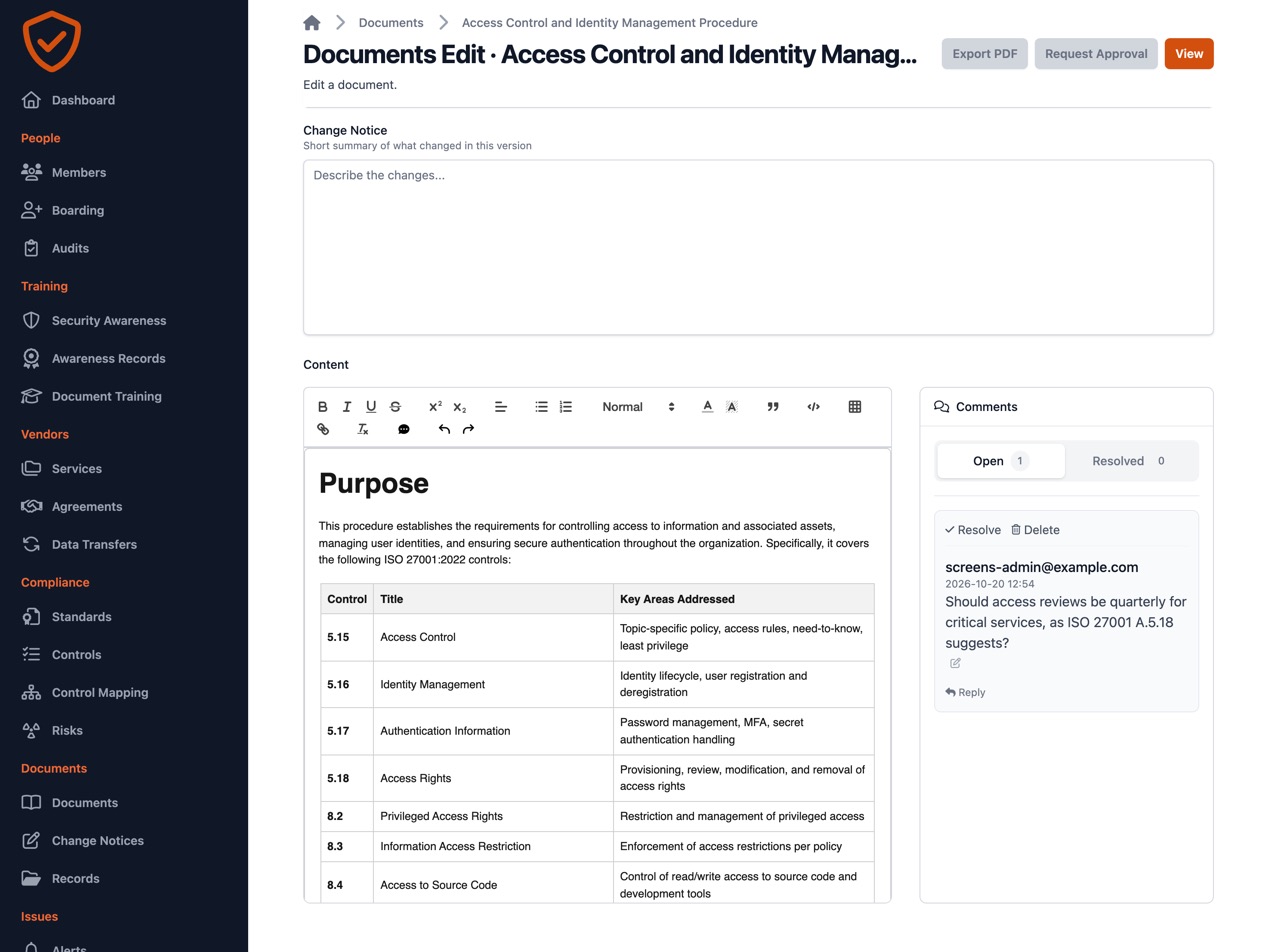
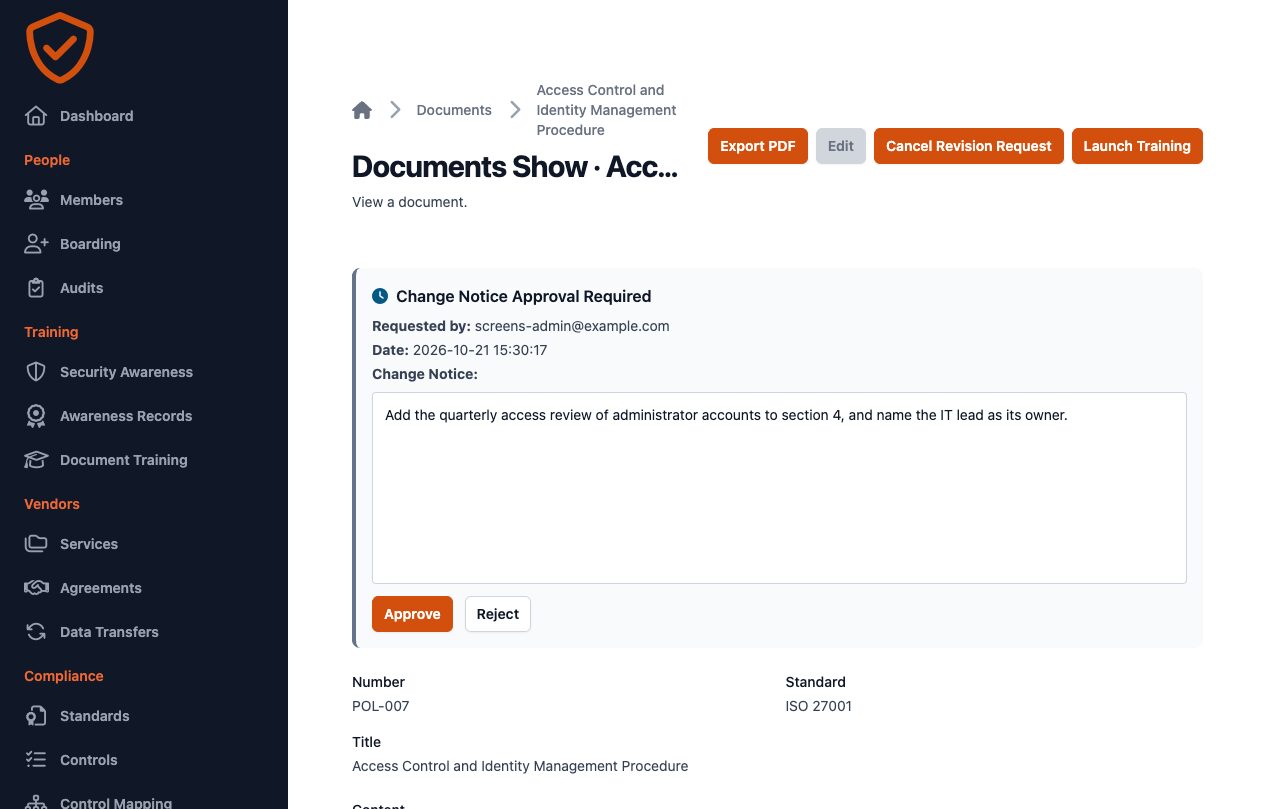
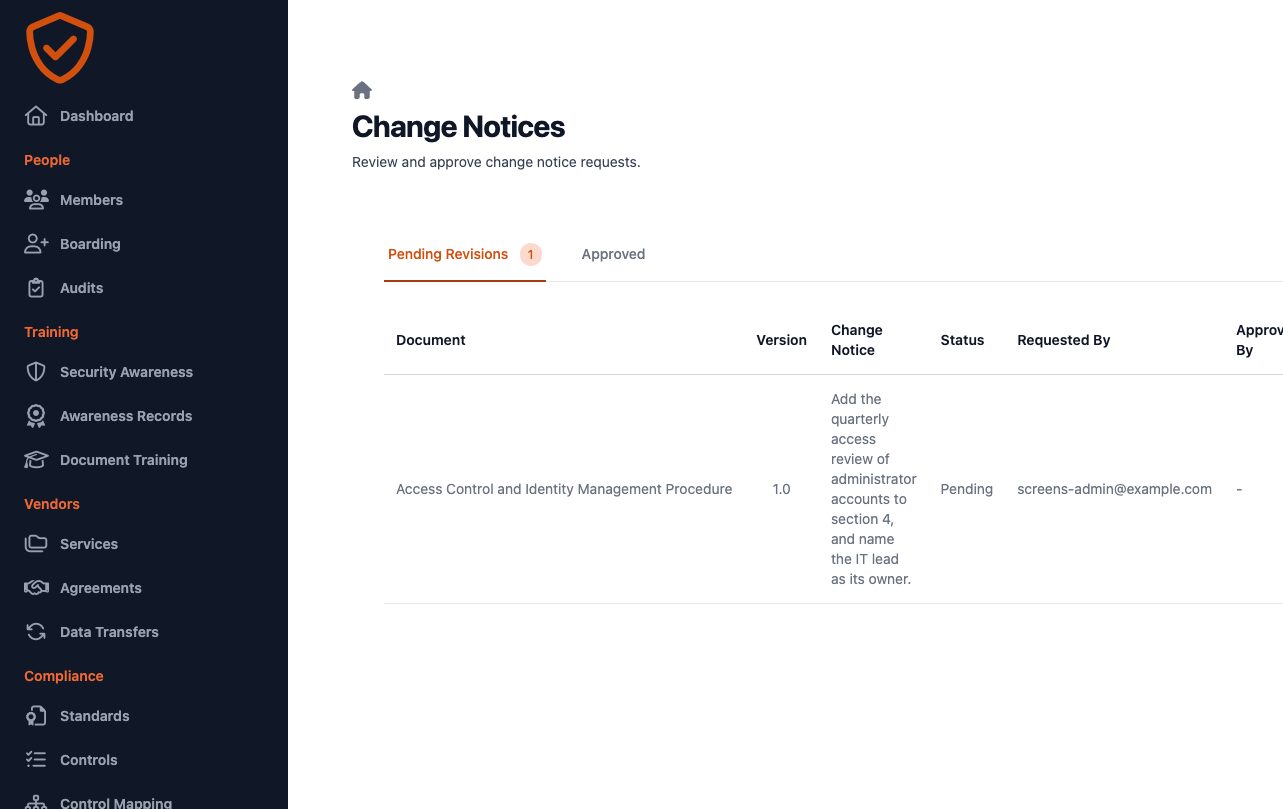
Partez de modèles pour chaque norme, modifiez-les ensemble et approuvez-les par signature. Chaque version et chaque avis de modification sont conservés et s'exportent en PDF à votre image.
- Des modèles où les contrôles de la norme sont déjà liés.
- Un avis quand le modèle change, avec une comparaison mot à mot.
- Les révisions, les avis de modification et l'approbation avec la signature de l'approbateur.
- Un export PDF avec la mention de confidentialité, le numéro du document, la révision et la pagination.
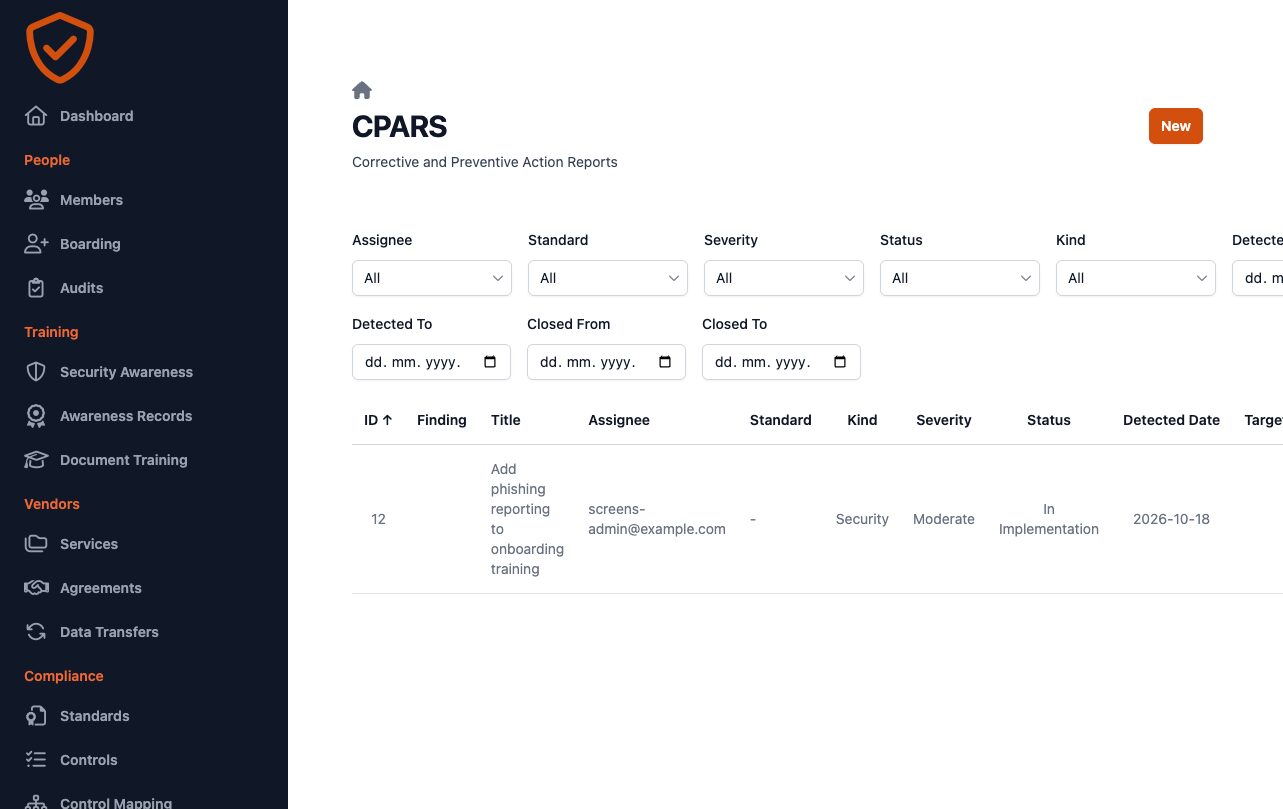
Incidents et mesures correctives
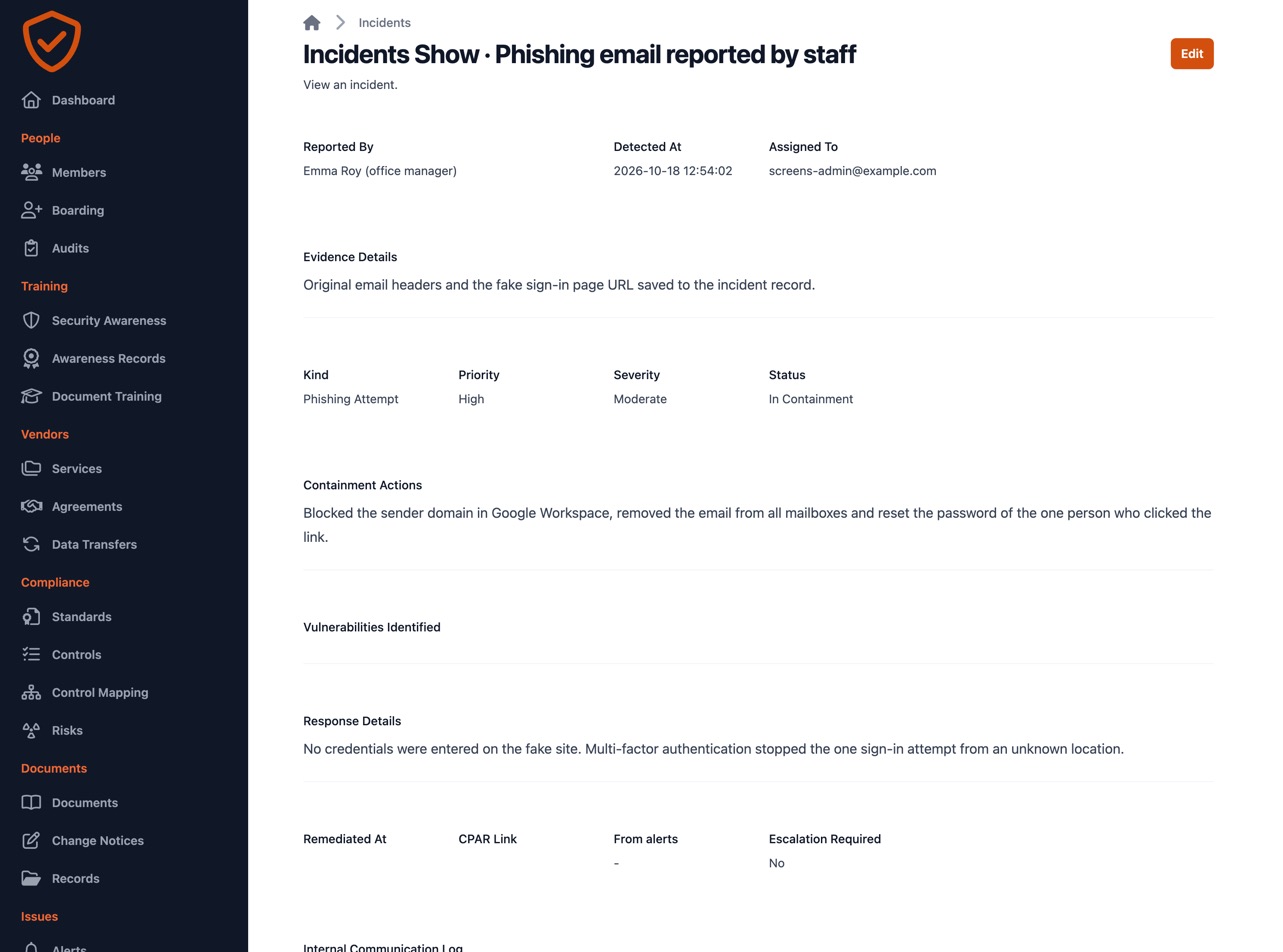
Consignez un incident, suivez-le de la maîtrise à la communication, et transformez ce que vous avez appris en mesure corrective avec un responsable et une vérification de son efficacité.
- Le type, la gravité et la priorité de chaque incident.
- Des mesures correctives et préventives issues d'incidents, d'audits, de plaintes ou d'évaluations de fournisseurs, avec une cause racine et une étape de vérification.
- Une rétroaction de l'IA sur la rédaction de l'incident et de la mesure corrective.
- Des rappels par courriel à la personne assignée jusqu’à la fermeture.
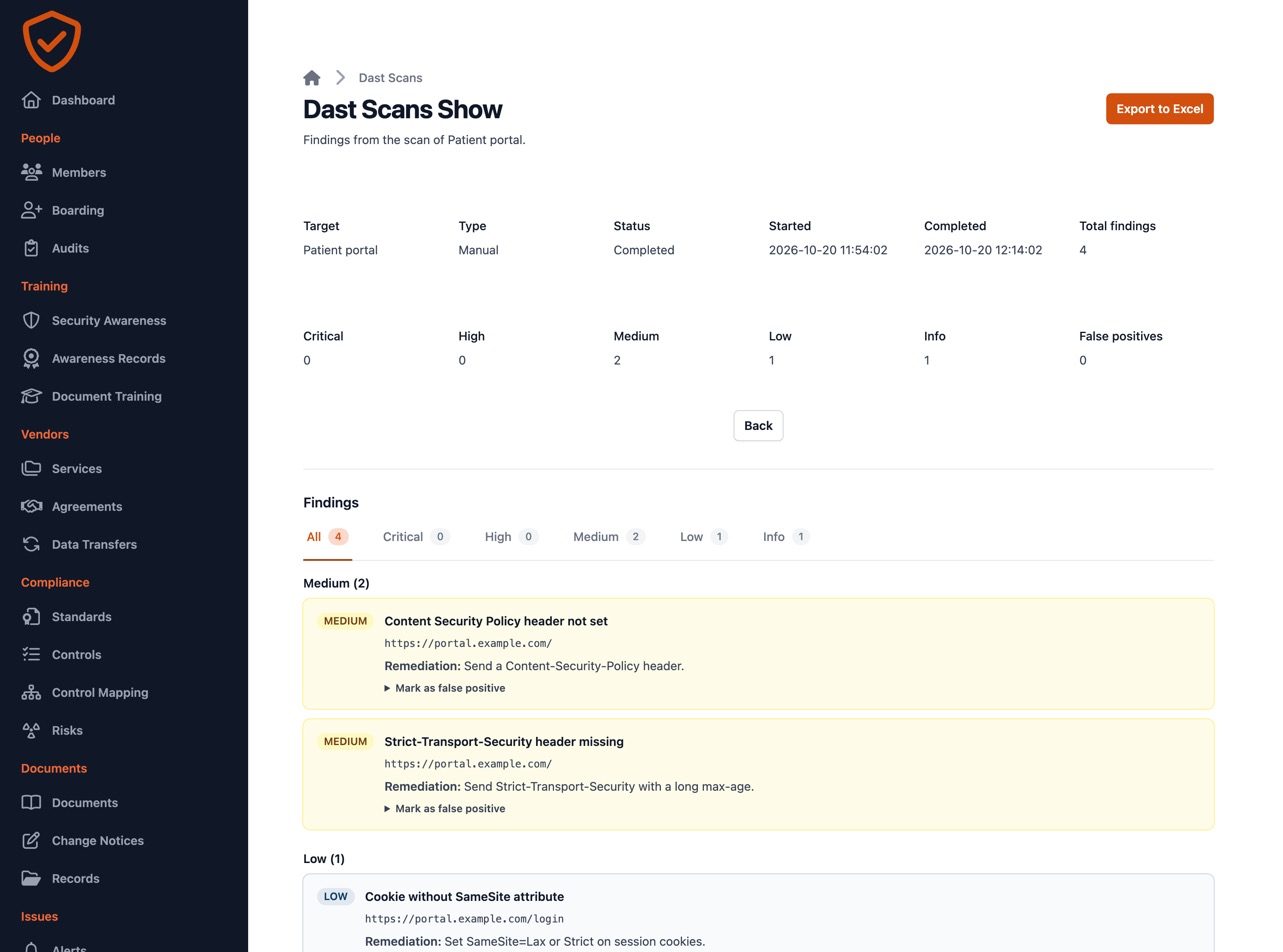
Analyses de sécurité
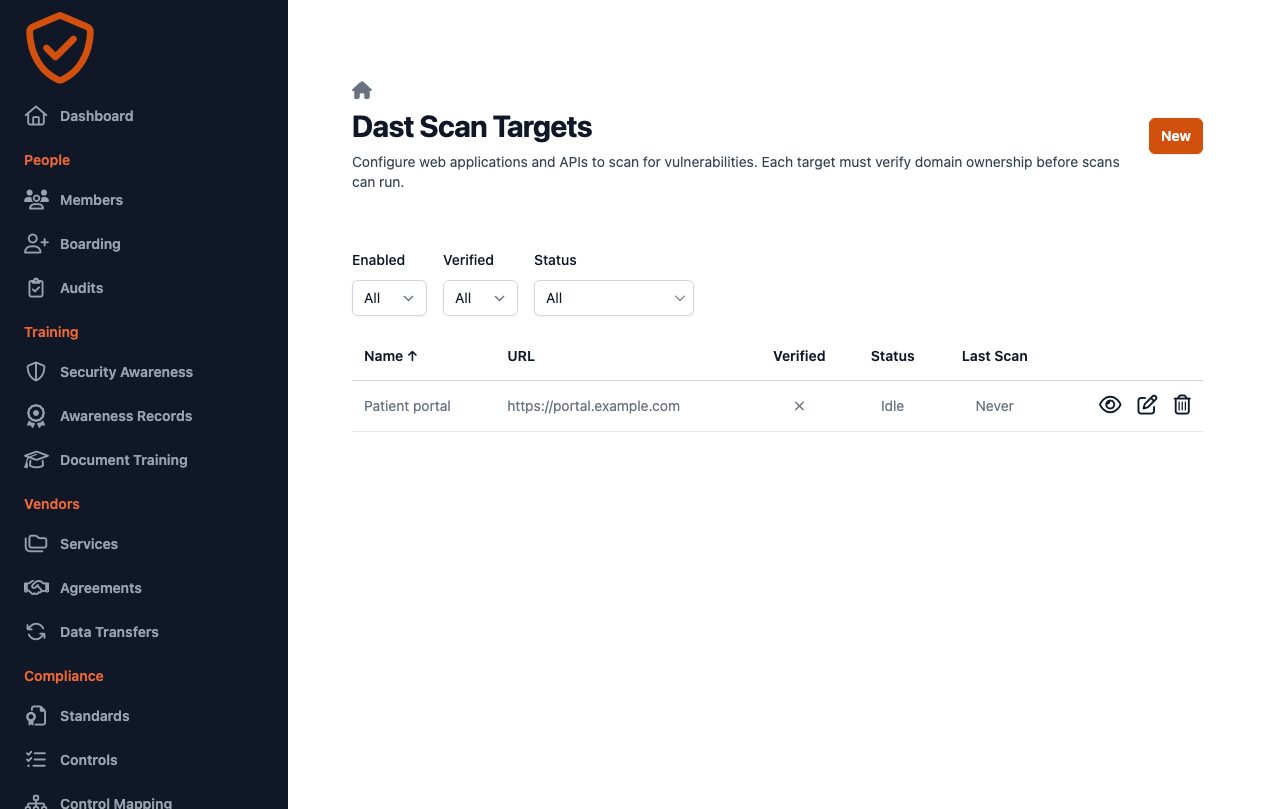
Des analyses planifiées de vos applications Web, avec des résultats classés par gravité et des faux positifs que vous marquez une fois pour ne plus les voir.
- OWASP ZAP et Nuclei, selon un horaire ou sur demande.
- Seulement sur les domaines que vous avez vérifiés par un enregistrement DNS.
- Les pages derrière une connexion aussi : jeton porteur, clé d'API, témoin de session ou OAuth2.
- Les faux positifs marqués une fois, puis exclus des comptes, des alertes par courriel et des rapports.
Essayez-le gratuitement pendant 14 jours
Un seul forfait, tout compris. Votre espace de travail est prêt à sa propre adresse dès votre inscription.